NIS2 Compliance für sichere Software-Architekturen
Die NIS2-Richtlinie verschärft die Anforderungen an IT-Sicherheit und den Betrieb von Anwendungen in Unternehmen deutlich. Ein strukturierter Überblick zu NIS2-Anforderungen in modernen Anwendungslandschaften: von Logging & Monitoring über Dependency-Management und Secure Coding bis zu Patch-Strategien und Incident Response. Identifiziere kritische Schwachstellen und etabliere nachweisbare Security- und Compliance-Prozesse im Softwarebetrieb.

Softwareentwickler
20. Oktober 2026

NIS2-konforme IT-Sicherheit
Die NIS2-Richtlinie hebt die Anforderungen an die IT-Sicherheit und den zuverlässigen Betrieb von Anwendungen in Unternehmen auf ein neues Niveau. Viele Anwendungen erfüllen diese Vorgaben jedoch aktuell nicht, häufig ohne dass dies den Verantwortlichen bewusst ist. Im Folgenden findest Du einen Überblick über typische Schwachstellen, die wir in der Praxis regelmäßig beobachten, und wie diese im Kontext von NIS2 zu bewerten sind.
Die Grundlagen sicherer und NIS2-konformer Software
Bevor konkrete Sicherheitsmaßnahmen definiert werden können, ist es entscheidend, zunächst die grundlegende Struktur einer modernen Anwendung zu verstehen. Nur wenn die zentralen Komponenten und deren Zusammenspiel klar sind, lassen sich gezielt wirksame IT-Sicherheitsmechanismen entwickeln und implementieren.
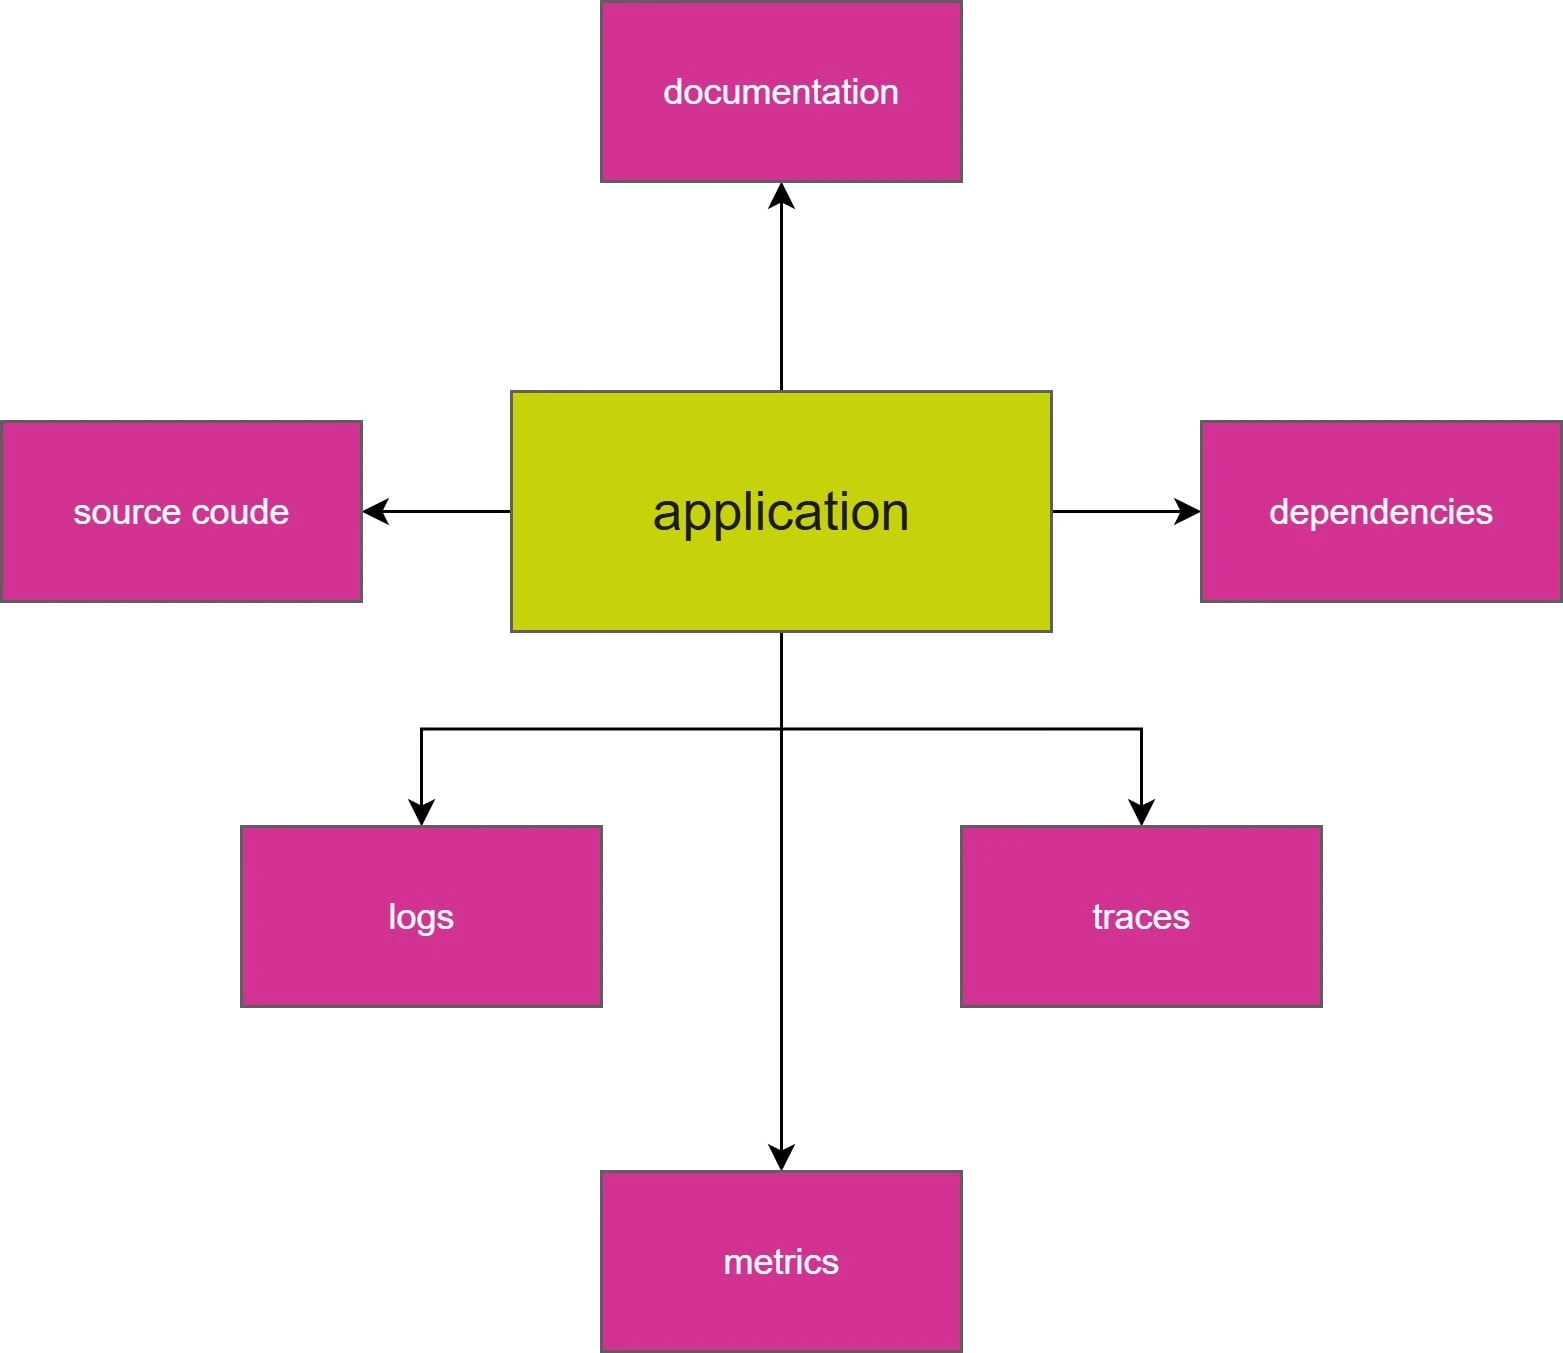
Die folgende Grafik veranschaulicht die wichtigsten Bausteine, die im Kontext von IT-Sicherheit und Compliance, insbesondere im Hinblick auf NIS2, betrachtet werden müssen. Im Mittelpunkt steht die Anwendung selbst, die von mehreren sicherheitsrelevanten Komponenten umgeben ist:
- Quellcode und Code-Abhängigkeit zu Dritten bilden die technische Basis und müssen kontinuierlich auf Schwachstellen geprüft werden.
- Dokumentation stellt sicher, dass alle Prozesse, Änderungen und Entscheidungen nachvollziehbar festgehalten werden.
- Logs, Traces und Metriken sind essenziell für die Überwachung, Analyse und das frühzeitige Erkennen von Sicherheitsvorfällen und Systemproblemen.
Diese Elemente zusammen ermöglichen einen ganzheitlichen, transparenten und sicheren Betrieb, wie ihn NIS2 fordert.
Häufige Schwachstellen in Anwendungen
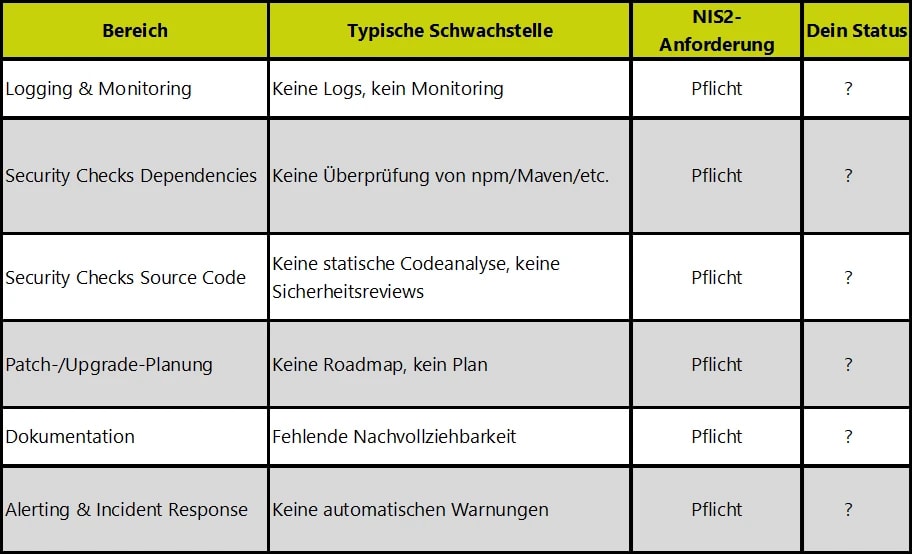
Die Anforderungen der NIS2-Richtlinie machen deutlich, dass IT-Sicherheit und Transparenz im Softwarebetrieb auf mehreren Ebenen gewährleistet sein müssen. Unsere Übersichtstabelle fasst die zentralen Handlungsfelder zusammen, die für eine moderne und sichere Anwendungslandschaft unerlässlich sind. Sie zeigt auf, in welchen Bereichen häufig Schwachstellen auftreten und welche konkreten Pflichten sich daraus für Unternehmen ergeben.
Gerade beim Thema Logging und Monitoring wird oft unterschätzt, wie wichtig eine lückenlose Nachvollziehbarkeit aller Systemaktivitäten ist. Ohne strukturierte Protokollierung und Überwachung bleiben sicherheitsrelevante Vorfälle häufig unentdeckt oder werden erst bemerkt, wenn bereits Schäden entstanden sind. Ebenso kritisch ist die regelmäßige Überprüfung aller verwendeten Abhängigkeiten: Veraltete oder ungeprüfte Libraries und Frameworks stellen ein erhebliches Risiko dar, das durch automatisierte Security Checks minimiert werden muss.
Ein weiterer zentraler Punkt ist die Qualitätssicherung des eigenen Quellcodes. Die NIS2-Richtlinie verlangt, dass nicht nur externe Komponenten, sondern auch der selbst entwickelte Code kontinuierlich auf Schwachstellen geprüft und nach anerkannten Standards entwickelt wird. Dazu gehören unter anderem statische Codeanalysen, strukturierte Code Reviews und die konsequente Dokumentation aller sicherheitsrelevanten Entscheidungen.
Auch im Bereich Patch- und Upgrade-Management zeigt sich in der Praxis oft Handlungsbedarf. Ohne eine klare Roadmap und regelmäßige Aktualisierungen entstehen technische Schulden, die langfristig die Sicherheit und Wartbarkeit der Anwendung gefährden. Ergänzend dazu ist eine nachvollziehbare Dokumentation aller Änderungen, Designentscheidungen und Workarounds unerlässlich, um Compliance-Anforderungen zu erfüllen und Wissen im Unternehmen zu sichern.
Nicht zuletzt stellt die Etablierung eines effektiven Alerting- und Incident-Response-Systems eine Grundvoraussetzung für die schnelle Reaktion auf sicherheitsrelevante Ereignisse dar. Die Tabelle bietet Dir einen strukturierten Überblick, um den Status Deiner eigenen Anwendung kritisch zu hinterfragen und gezielt Verbesserungsmaßnahmen einzuleiten.
Die zentralen Anforderungen der NIS2-Richtlinie
Die NIS2-Richtlinie fordert, dass sämtliche sicherheitsrelevanten Aspekte im Softwarebetrieb abgedeckt und nachweisbar dokumentiert sind. Das umfasst insbesondere:
- Monitoring & Logging: Jederzeitige Nachvollziehbarkeit aller Vorgänge in der Anwendung.
- Security Checks: Regelmäßige Überprüfung aller eingesetzten Abhängigkeiten und des eigenen Quellcodes auf Schwachstellen.
- Patch- und Upgrade-Management: Klare Planung und Dokumentation aller Aktualisierungen und Migrationsvorhaben.
- Dokumentation: Lückenlose Festhaltung von Designentscheidungen, Workarounds, Änderungen und Vorfällen.
- Alerting & Incident Response: Automatisierte Warnungen und dokumentierte Prozesse für den Ernstfall.
NIS2-Compliance strukturiert umsetzen
Die Erfüllung dieser Aufgaben ist keine Nebensache, sondern erfordert klare Prozesse, geeignete Tools und definierte Verantwortlichkeiten. Mit unserem Wartungs- und Support-Service stellen wir sicher, dass Deine Anwendung alle NIS2-Anforderungen erfüllt, von der lückenlosen Dokumentation bis zum umfassenden Security Monitoring.
Mehr dazu findest Du auf unseren Seiten NIS2 oder Wartung.
Klemens Morbe
Ich bin Software-Ingenieur bei pep.digital mit Schwerpunkt auf Webentwicklung, Java-Backends und sicherer Softwareentwicklung. Ich bin heute zusätzlich als Lehrbeauftragter an der Hochschule Esslingen tätig, mein Wissen an die nächste Generation von Entwicklerinnen und Entwicklern weiterzugeben. Mich beschäftigen nicht nur technische Fragen, sondern auch die gesellschaftlichen Auswirkungen moderner Technologie, von algorithmischer Manipulation in sozialen Medien bis zu Performance-Optimierung in Java. In meinen Blogbeiträgen versuche ich, technische Tiefe mit verständlicher Sprache zu verbinden, für Entwickler genauso wie für technisch interessierte Entscheider.
Quellen
- [1]https://pep-digital.de/leistungen/nis2-konformitaet-fuer-individualsoftware
- [2]https://pep-digital.de/leistungen/nis2-konformitaet-fuer-individualsoftware
- [3]https://pep-digital.de/leistungen/nis2-konformitaet-fuer-individualsoftware
- [4]https://pep-digital.de/leistungen/nis2-konformitaet-fuer-individualsoftware
- [5]https://pep-digital.de/leistungen/nis2-konformitaet-fuer-individualsoftware
- [6]https://pep-digital.de/leistungen/nis2-konformitaet-fuer-individualsoftware
- [7]https://pep.digital/services-technologien#Wartung
Weitere interessante Artikel
Wir möchten hier nicht nur über Neuigkeiten aus dem Unternehmen berichten, sondern auch das Wissen und die Erfahrung unserer Experten teilen.
Stell dir vor, dein Unternehmen gerät ins Visier von Hackern. Plötzlich steht alles still: Die Server sind lahmgelegt, Kundendaten in Gefahr, das Vertrauen der Kunden schwindet. Klingt wie ein Albtraum? Genau deshalb gibt es die neue NIS2-Richtlinie der EU und sie betrifft viel mehr Unternehmen, als du vielleicht denkst.
Klemens Morbe
Softwareentwickler
Kann ich IntelliJ IDEA nutzen, um HTTP(S)-Requests abzusenden? Zum Beispiel während der Entwicklung einer REST-API oder um verwendete APIs zu testen?

Dirk Randhahn
Teamleiter, Softwarearchitekt